
En un ecosistema digital donde la privacidad es cada vez más escasa, Sovereign Vault nace como una respuesta técnica para recuperar el control total sobre nuestra información. No es solo un sistema de copias de seguridad; es una arquitectura diseñada bajo el principio de Soberanía del Dato, asegurando que ni siquiera los fallos de hardware más críticos o el acceso no autorizado de terceros puedan comprometer tus activos digitales.
¿En qué consiste el proyecto?
El seguro de vida automatizado para los datos de la empresa.
Como la seguridad al 100% no existe y cualquiera puede cometer un error, este proyecto está hecho para que la empresa sobreviva a lo peor (un virus, un incendio o un robo).
El sistema es 100% autónomo y personalizable: hace las copias de forma automática en varios discos de la oficina y en la nube, sin que los empleados tengan que hacer nada ni acordarse de guardar nada. Trabaja en segundo plano.
Además, todo se cifra en cajas fuertes digitales antes de salir por internet: si hackean la nube, solo verán basura ilegible. No prometo que nunca pase nada; prometo que si todo falla, los datos están a salvo y la empresa vuelve a trabajar en horas. Así de simple.
Definición:
Arquitectura de contingencia 3-2-1 automatizada y resiliente. Sincronización local en tiempo real mediante Syncthing y salto offsite blindado con Rclone, neutralizando la visibilidad de los proveedores de nube pública mediante encriptación estricta de Zero Knowledge.
El Flujo de Trabajo: Automatización y Seguridad
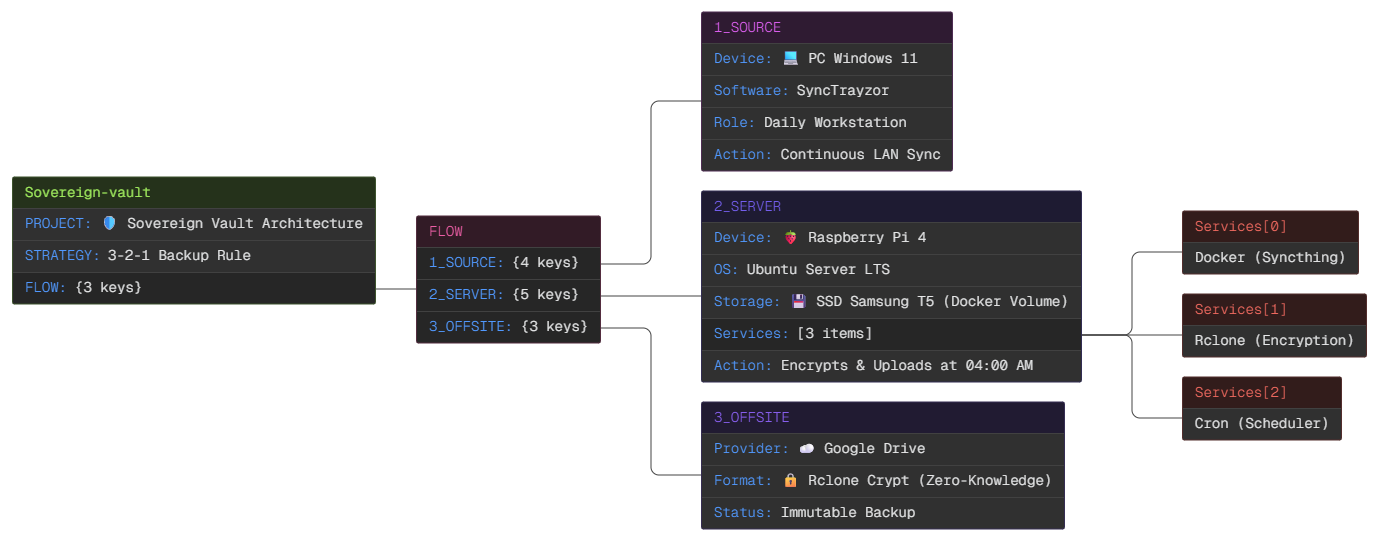
La potencia de este sistema reside en su flujo automatizado, que elimina el error humano y garantiza el cumplimiento estricto de la estrategia 3-2-1:
- Réplica Inmediata (Local): Mediante Syncthing, cualquier cambio en el contenido deseado de mi equipo principal (Windows 11) se sincroniza en tiempo real con mi servidor local (Raspberry Pi 4). Esto nos da las dos primeras copias en medios distintos y listos para una restauración instantánea.
- Cifrado y Blindaje (La Capa Extra): Aquí es donde ocurre la “magia”. El servidor local no sube los datos directamente a la red. Antes de que cualquier byte salga de mi infraestructura, el sistema utiliza un túnel de cifrado (Rclone gcrypt).
- El Salto a la Nube (Offsite): Los datos ya cifrados se envían automáticamente a Google Drive.
La Gracia del “Conocimiento Cero”
La verdadera ventaja competitiva de esta arquitectura es que la nube es ciega. Estamos utilizando su capacidad de almacenamiento masivo y alta disponibilidad, pero el proveedor no tiene la más mínima idea de lo que hay dentro de esos archivos.
Para Google Drive, tus documentos, fotos o configuraciones son solo bloques de datos aleatorios e ilegibles. Al ser tú el único poseedor de las claves de cifrado generadas localmente, proteges tu privacidad con una capa de seguridad de grado militar, respetando el principio de Zero Knowledge. Es el equilibrio perfecto: aprovechamos la infraestructura de los gigantes tecnológicos sin entregarles nuestra intimidad.
Documentación y Código Fuente
He documentado detalladamente el proceso de despliegue, incluyendo la configuración de los contenedores Docker y los protocolos de recuperación de datos en caso de desastre total.