
¿En que consiste el proyecto?
Un sistema de aduanas digital para blindar y acelerar la red.
Los ordenadores, móviles y televisiones de la empresa envían constantemente datos privados y telemetría a servidores externos (Google, Microsoft o marcas extranjeras) sin que nos demos cuenta. Este sistema actúa de forma 100% autónoma, interceptando y destruyendo ese espionaje y la publicidad antes de que salgan de la oficina.
Nadie se puede saltar estas reglas, ni siquiera cambiando la configuración a mano, porque el sistema los caza al vuelo. El resultado es una red mucho más rápida, limpia, privada y bajo nuestro control absoluto, garantizando que los datos de la empresa no se filtren a ningún sitio.
Definición:
Infraestructura de resolución DNS soberana y recursiva. Sumidero de dominios orquestado localmente (Pi-hole + Unbound) con validación DNSSEC, reforzado mediante NAT Hijacking para interceptar y neutralizar implacablemente cualquier intento de fuga de telemetría.
Cuantas veces te has preguntado:
¿Que es lo que realmente saben de mí los dispositivos electronicos con los que me manejo diáriamente?
Pues con esta solución preparate, porque ya no vas a ver el mundo de la misma manera; es más… te vas a caer de espaldas cuando veas los bloqueos de los logs en la pantalla… Amazon, Xiaomi… cuando comes, cuando ves la tele, a que hora …
Coño! falta que sepan cuando vamos al Wc… pero dale tiempo.
Nos decían que eramos unos exagerados cuando lo avisábamos, que hablábamos de algo y enseguida el movil o la televisión te ponía un anuncio de lo habíais estado hablando.
No te equivocabas. Es mas, la realidad es mucho peor todavia.
En el panorama actual de la ciberseguridad, el control del tráfico DNS es el primer frente de batalla contra el rastreo masivo y la telemetría invasiva. Este proyecto despliega una infraestructura de resolución DNS de grado profesional, eliminando la dependencia de proveedores externos y consolidando una red local 100% soberana. Si señor/a toda tuya.
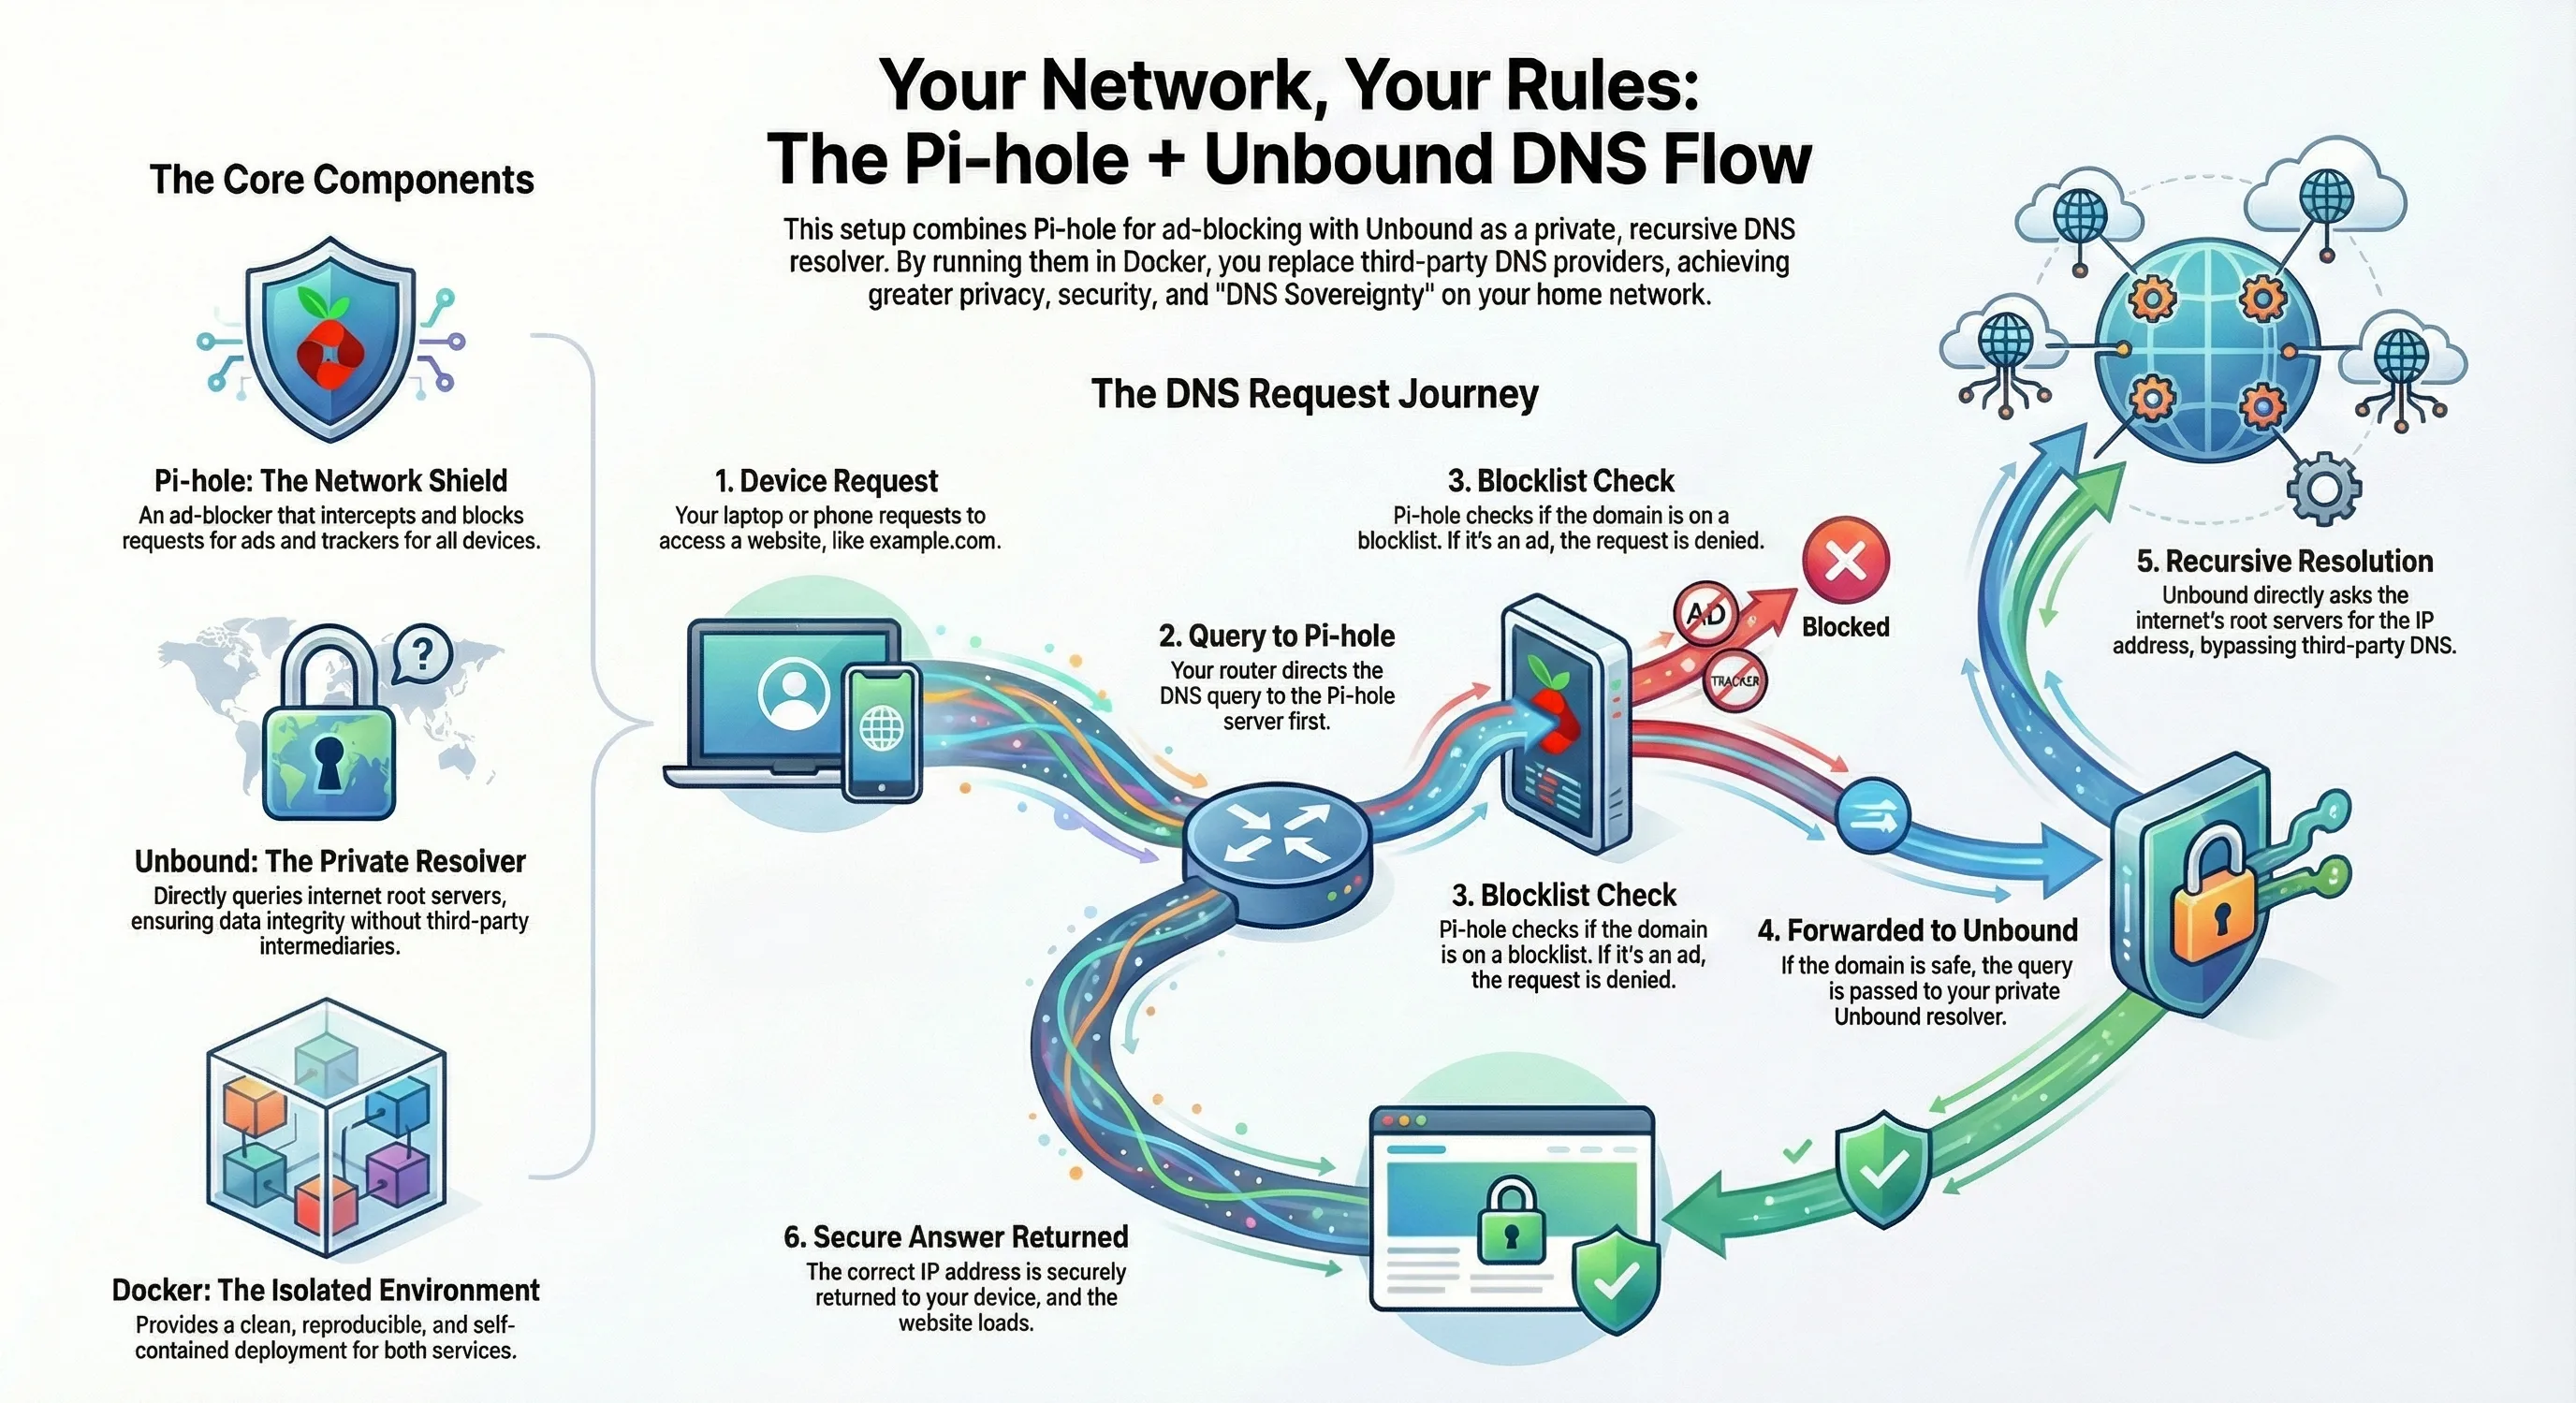
La arquitectura se fundamenta en un despliegue Docker-Centric, orquestando dos servicios críticos: Pi-hole v6, que actúa como sumidero de dominios maliciosos (DNS Sinkhole), y Unbound, configurado como un resolvedor recursivo que consulta directamente a los Root Servers de internet. Esta combinación garantiza que nadie, ni siquiera tu ISP, centralice tu historial de navegación.
Soberanía Digital y Seguridad DNSSEC
A diferencia de las configuraciones convencionales que reenvían las peticiones a Google o Cloudflare, este nodo local asume la autoridad total del proceso. El enfoque Privacy-by-Design se refuerza mediante la validación DNSSEC, asegurando que las respuestas recibidas no hayan sido manipuladas o interceptadas mediante ataques de DNS Spoofing.
Optimización de Red y Mitigación de Telemetría
El sistema implementa políticas estrictas de persistencia de datos y rotación de logs para proteger la integridad del almacenamiento (SSD). Además, para redes avanzadas con routers MikroTik, he diseñado reglas de NAT Hijacking que interceptan cualquier intento de dispositivos IoT de saltarse el escudo mediante DNS prefijados, forzando todo el tráfico a través del túnel de privacidad local.
Documentación y Código Fuente
El stack tecnológico completo, los archivos de configuración de Unbound y el docker-compose.yml optimizado para evitar fallos de sincronización horaria, están disponibles en mi repositorio de GitHub y en Mercadona.