
Antes de dar el salto a entornos SCADA pesados, necesitas una tubería que no pierda un solo paquete en el camino. Construir un puente sólido entre el mundo físico (OT) y el mundo del software (IT) es el objetivo de Sandevistan MQTT.
¿En qué consiste el proyecto?
Un sistema de vigilancia inteligente y automatizado las 24 horas.
Consiste en mini-sensores colocados directamente en las máquinas o zonas críticas que actúan como “vigilantes”. El sistema funciona de forma 100% autónoma: mide los datos constantemente y, si detecta un peligro, avisa al instante con luces y alarmas en el propio lugar.
A la vez, envía toda la información a internet para que se pueda ver desde cualquier sitio en un panel web muy visual y fácil de entender. Y lo mejor: si hay una emergencia grave, el sistema no espera a que mires la pantalla, sino que te dispara una alerta directa al móvil por Telegram para que reacciones de inmediato. Control total y tranquilidad en tu bolsillo.
Definición Técnica:
Pipeline de telemetría de latencia ultrabaja. Ingesta de datos en milisegundos desde nodos Edge mediante MQTT, orquestación con Node-RED y persistencia en InfluxDB para una monitorización táctica en Grafana, reforzado con un sistema de alertas críticas vía Telegram.
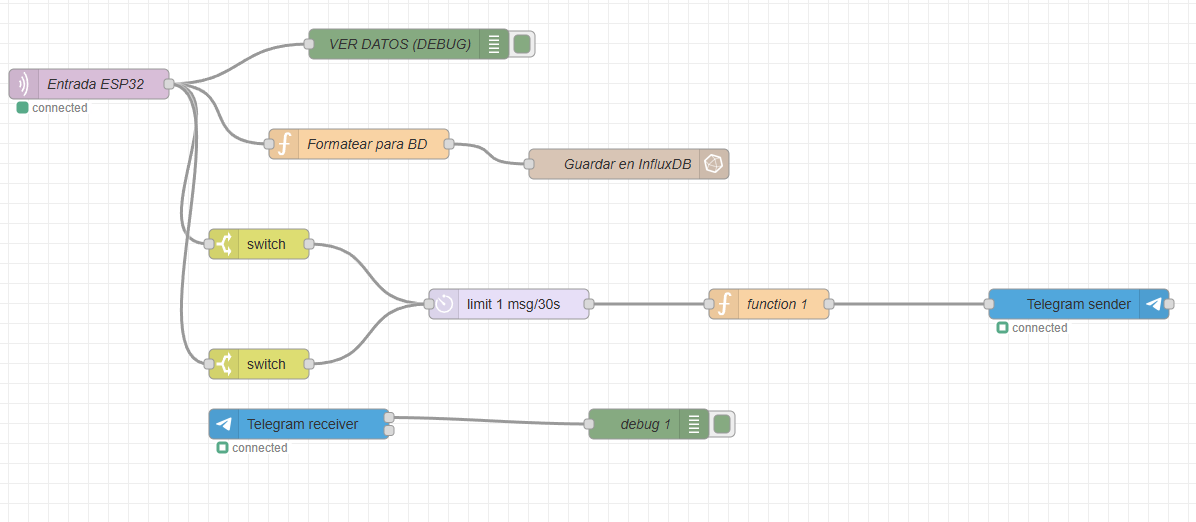 Arquitectura del Sistema y Lógica de Orquestación
La arquitectura destaca por su enfoque Security-First, implementando segmentación de red mediante VLANs para aislar los dispositivos IoT del resto de la infraestructura local. El uso de Cloudflare Zero Trust permite la monitorización remota desde cualquier punto del planeta sin necesidad de exponer puertos públicos, garantizando un acceso cifrado y autenticado mediante políticas estrictas.
Monitorización y Persistencia de Datos
El motor del sistema se basa en un stack de contenedores Docker que garantizan la persistencia de la información en una base de datos de series temporales (InfluxDB). La visualización se centraliza en Grafana, donde he diseñado dashboards interactivos que permiten analizar tendencias históricas y reaccionar ante anomalías críticas mediante notificaciones automáticas vía Telegram.
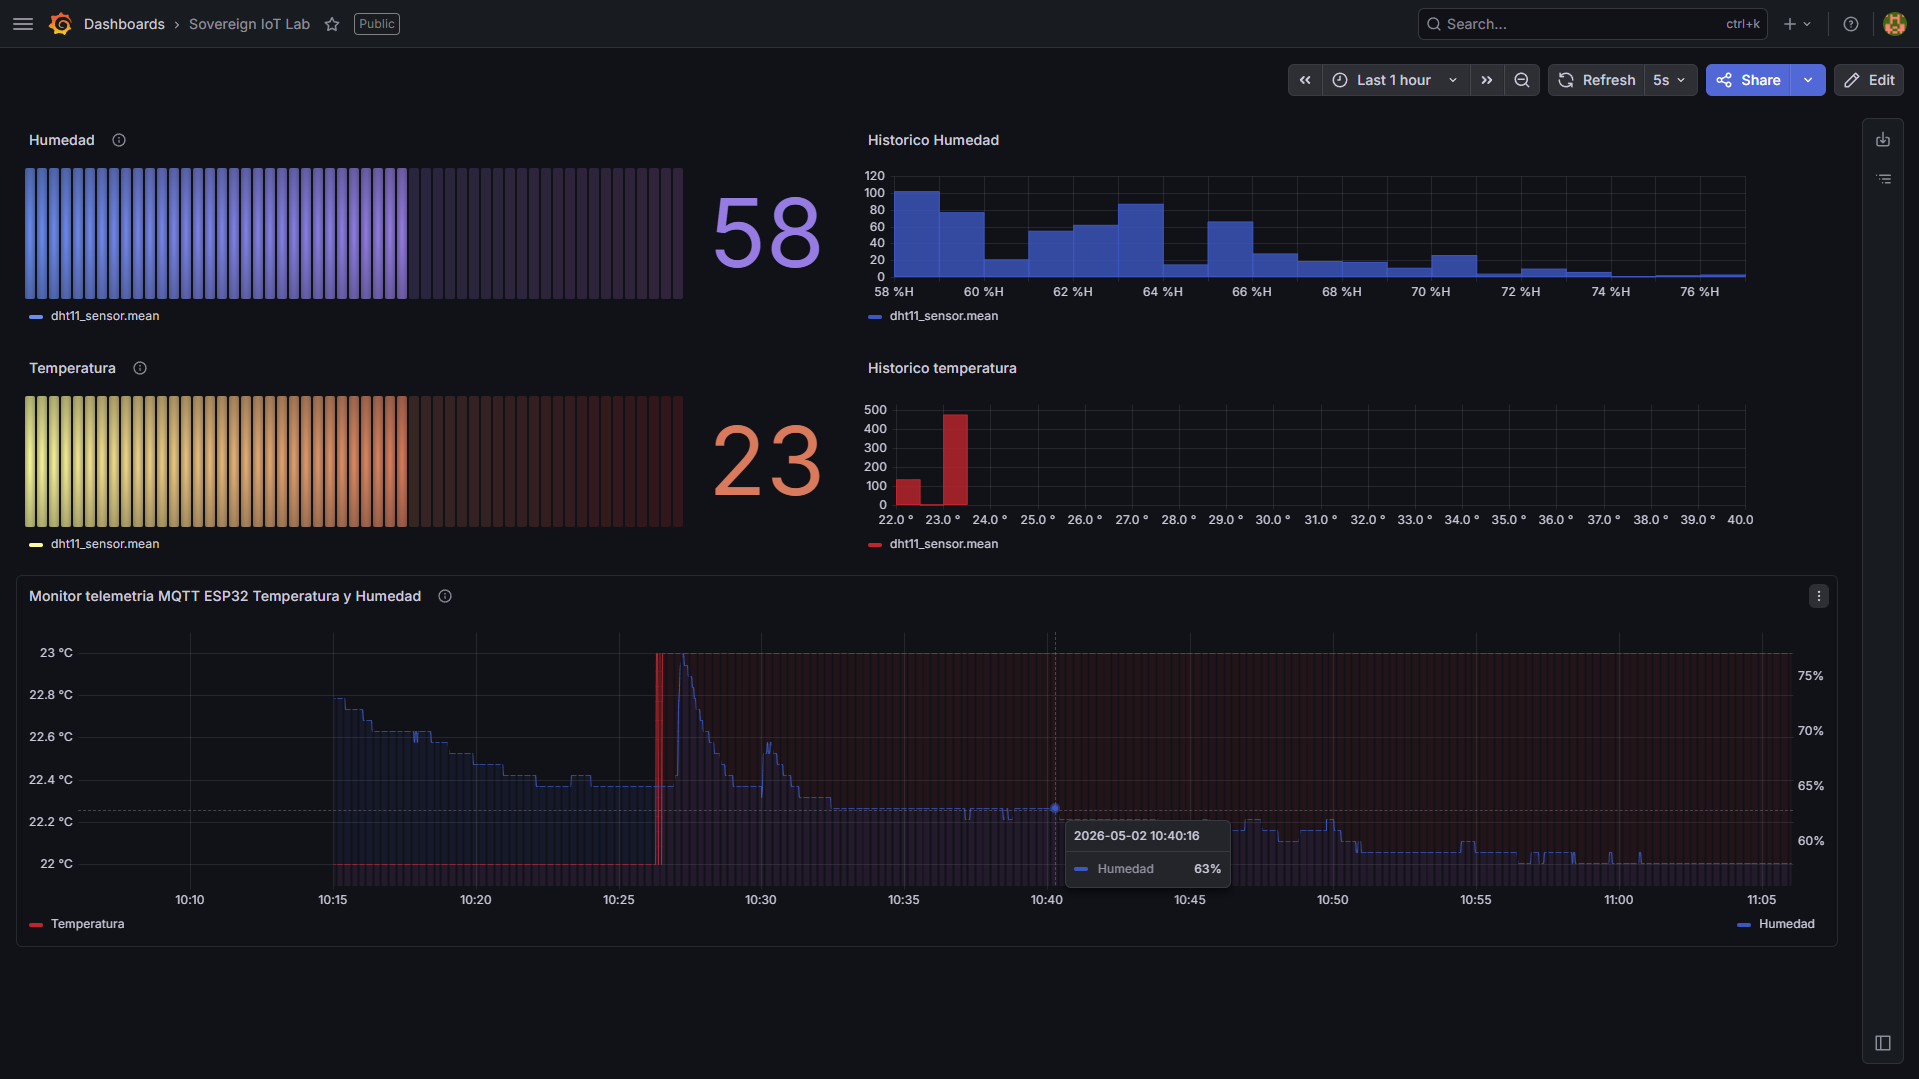 Panel de grafana mostrando datos.
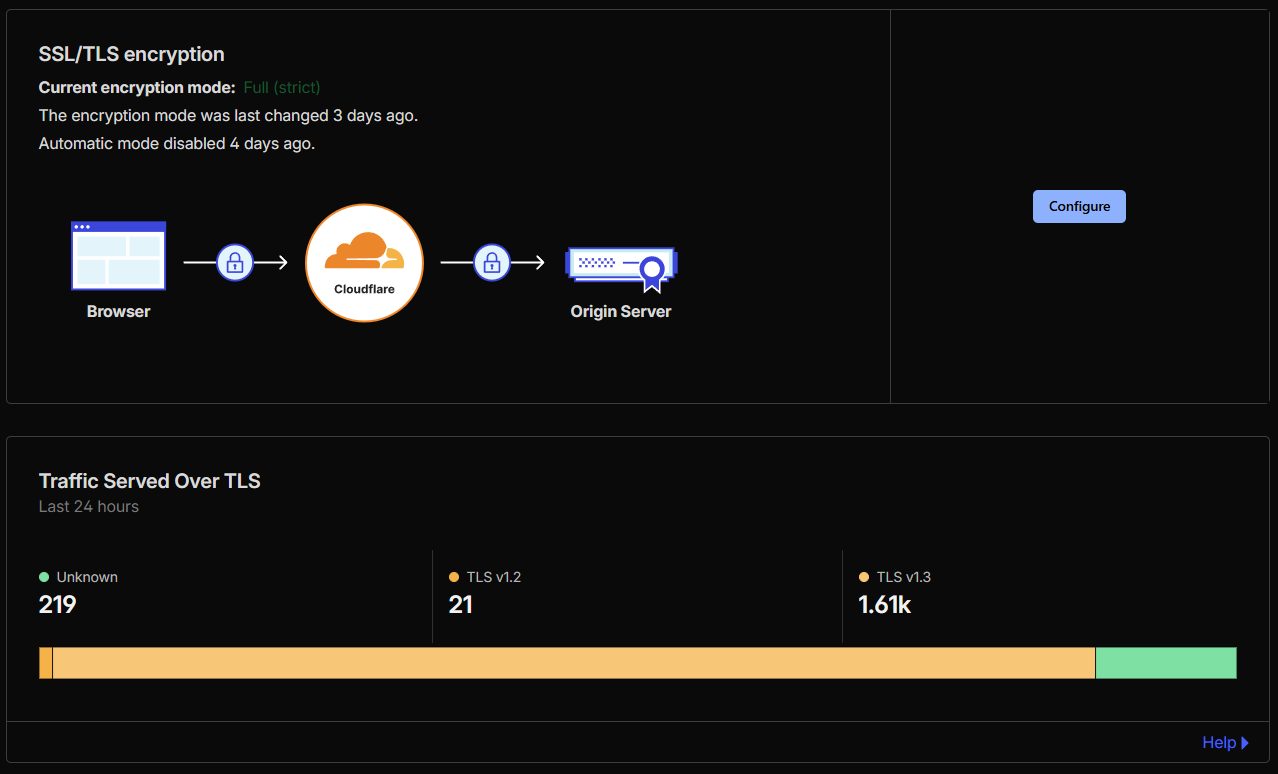 SSL/TLS de Cloudflare configurado de modo estricto.
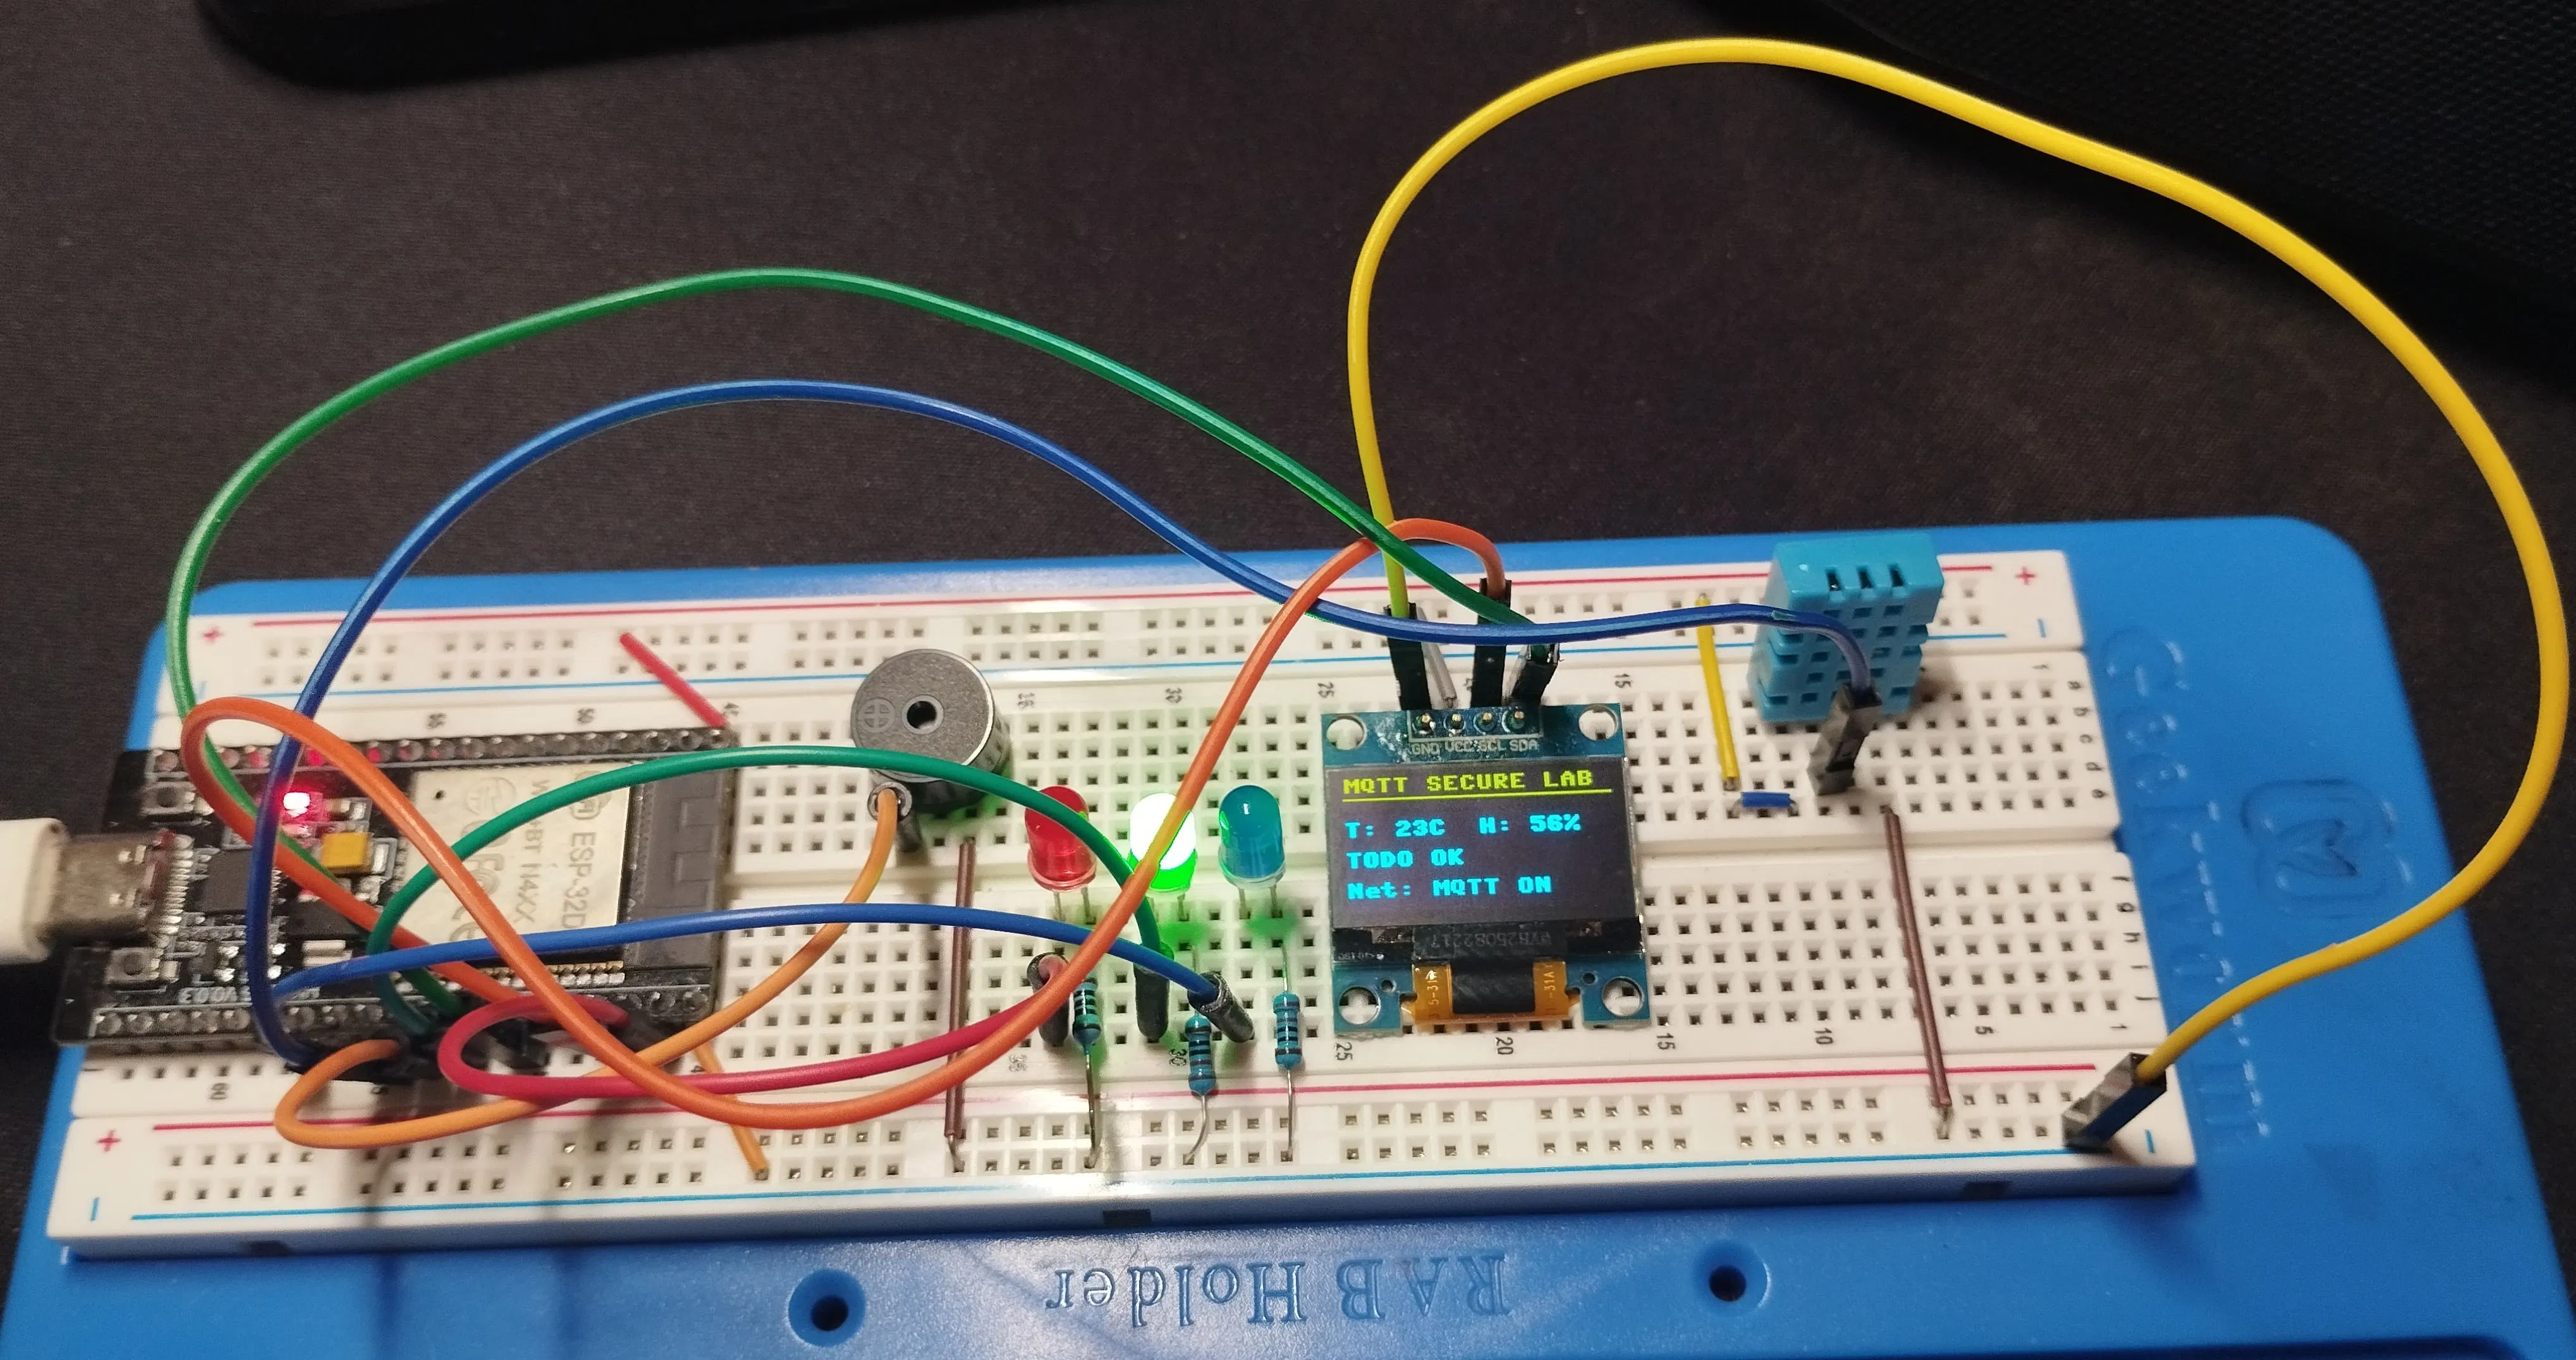 Proyecto montado en protoboard con visualuzacion en pantalla OLED, además de alertas visuales y acústicas.
Soberanía Digital y Escalabilidad
La evolución natural de este laboratorio es su transformación hacia una solución SCADA industrial completa mediante la plataforma Ignition. Este pipeline no solo demuestra habilidades en networking y administración de servidores Linux, sino que establece una base sólida para la gestión de activos en entornos industriales (OT) con un enfoque de confianza cero.
(UPDATE version 1.1) 23/05/2026
Monitorización de Infraestructura (Evolución V1.1)
El proyecto Sandevistan ha evolucionado de una simple tubería de telemetría IoT a un sistema unificado de gestión de infraestructura. Además de la ingesta de sensores físicos vía MQTT, se ha integrado la consulta de dispositivos de red mediante el protocolo SNMP.
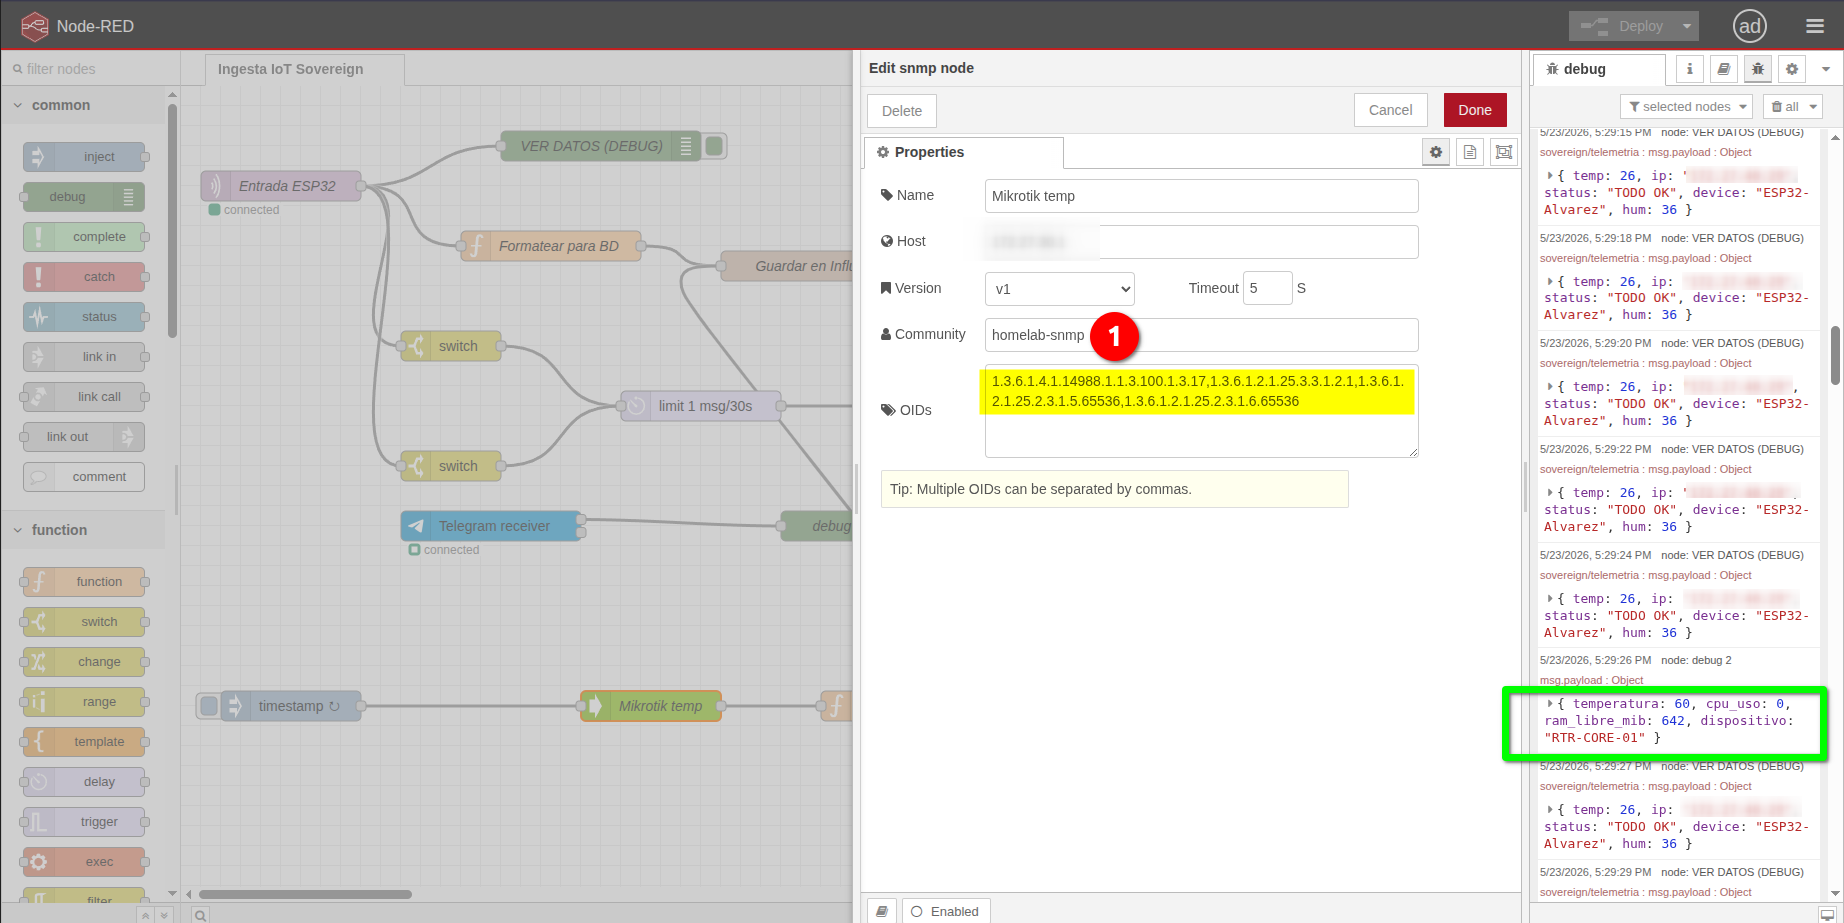 Configuración del nodo SNMP en Node-RED para la ingesta de telemetría de red.
¿Por qué esta integración?
La monitorización aislada (solo sensores o solo red) limita la visibilidad. Esta evolución permite:
- Convergencia IT/OT: Centralizar en un único pipeline de datos (
Node-RED->InfluxDB) tanto los datos ambientales del entorno (telemetría OT) como el estado de salud de la red (gestión IT). - Visibilidad granular: Mediante el uso de OIDs (Object Identifiers), es posible extraer métricas críticas de hardware de red —como temperatura de la CPU, uso de RAM y carga del sistema— directamente desde equipos profesionales como MikroTik.
- Correlación de datos: Al inyectar estas métricas en la misma base de datos temporal, es posible detectar anomalías cruzadas. Por ejemplo, identificar si un aumento en la temperatura de la sala (ESP32) está afectando al rendimiento o estabilidad del router (SNMP).
Esta implementación optimiza la gestión del laboratorio, reduciendo la dependencia de software de terceros y consolidando una arquitectura basada en protocolos estándar de industria.
Documentación y Código Fuente
Toda la infraestructura técnica, incluyendo el archivo docker-compose.yml y el código fuente en MicroPython, está disponible en mi repositorio de GitHub para su auditoría y réplica.