
WHITEPAPER DE ARQUITECTURA DEFENSIVA: PROYECTO HOME LAB
Documento de Diseño, Segmentación, Control de Acceso y Observabilidad (IT/OT)
Autor: José Álvarez Técnico de Sistemas y Redes IT/OT
Resumen Ejecutivo
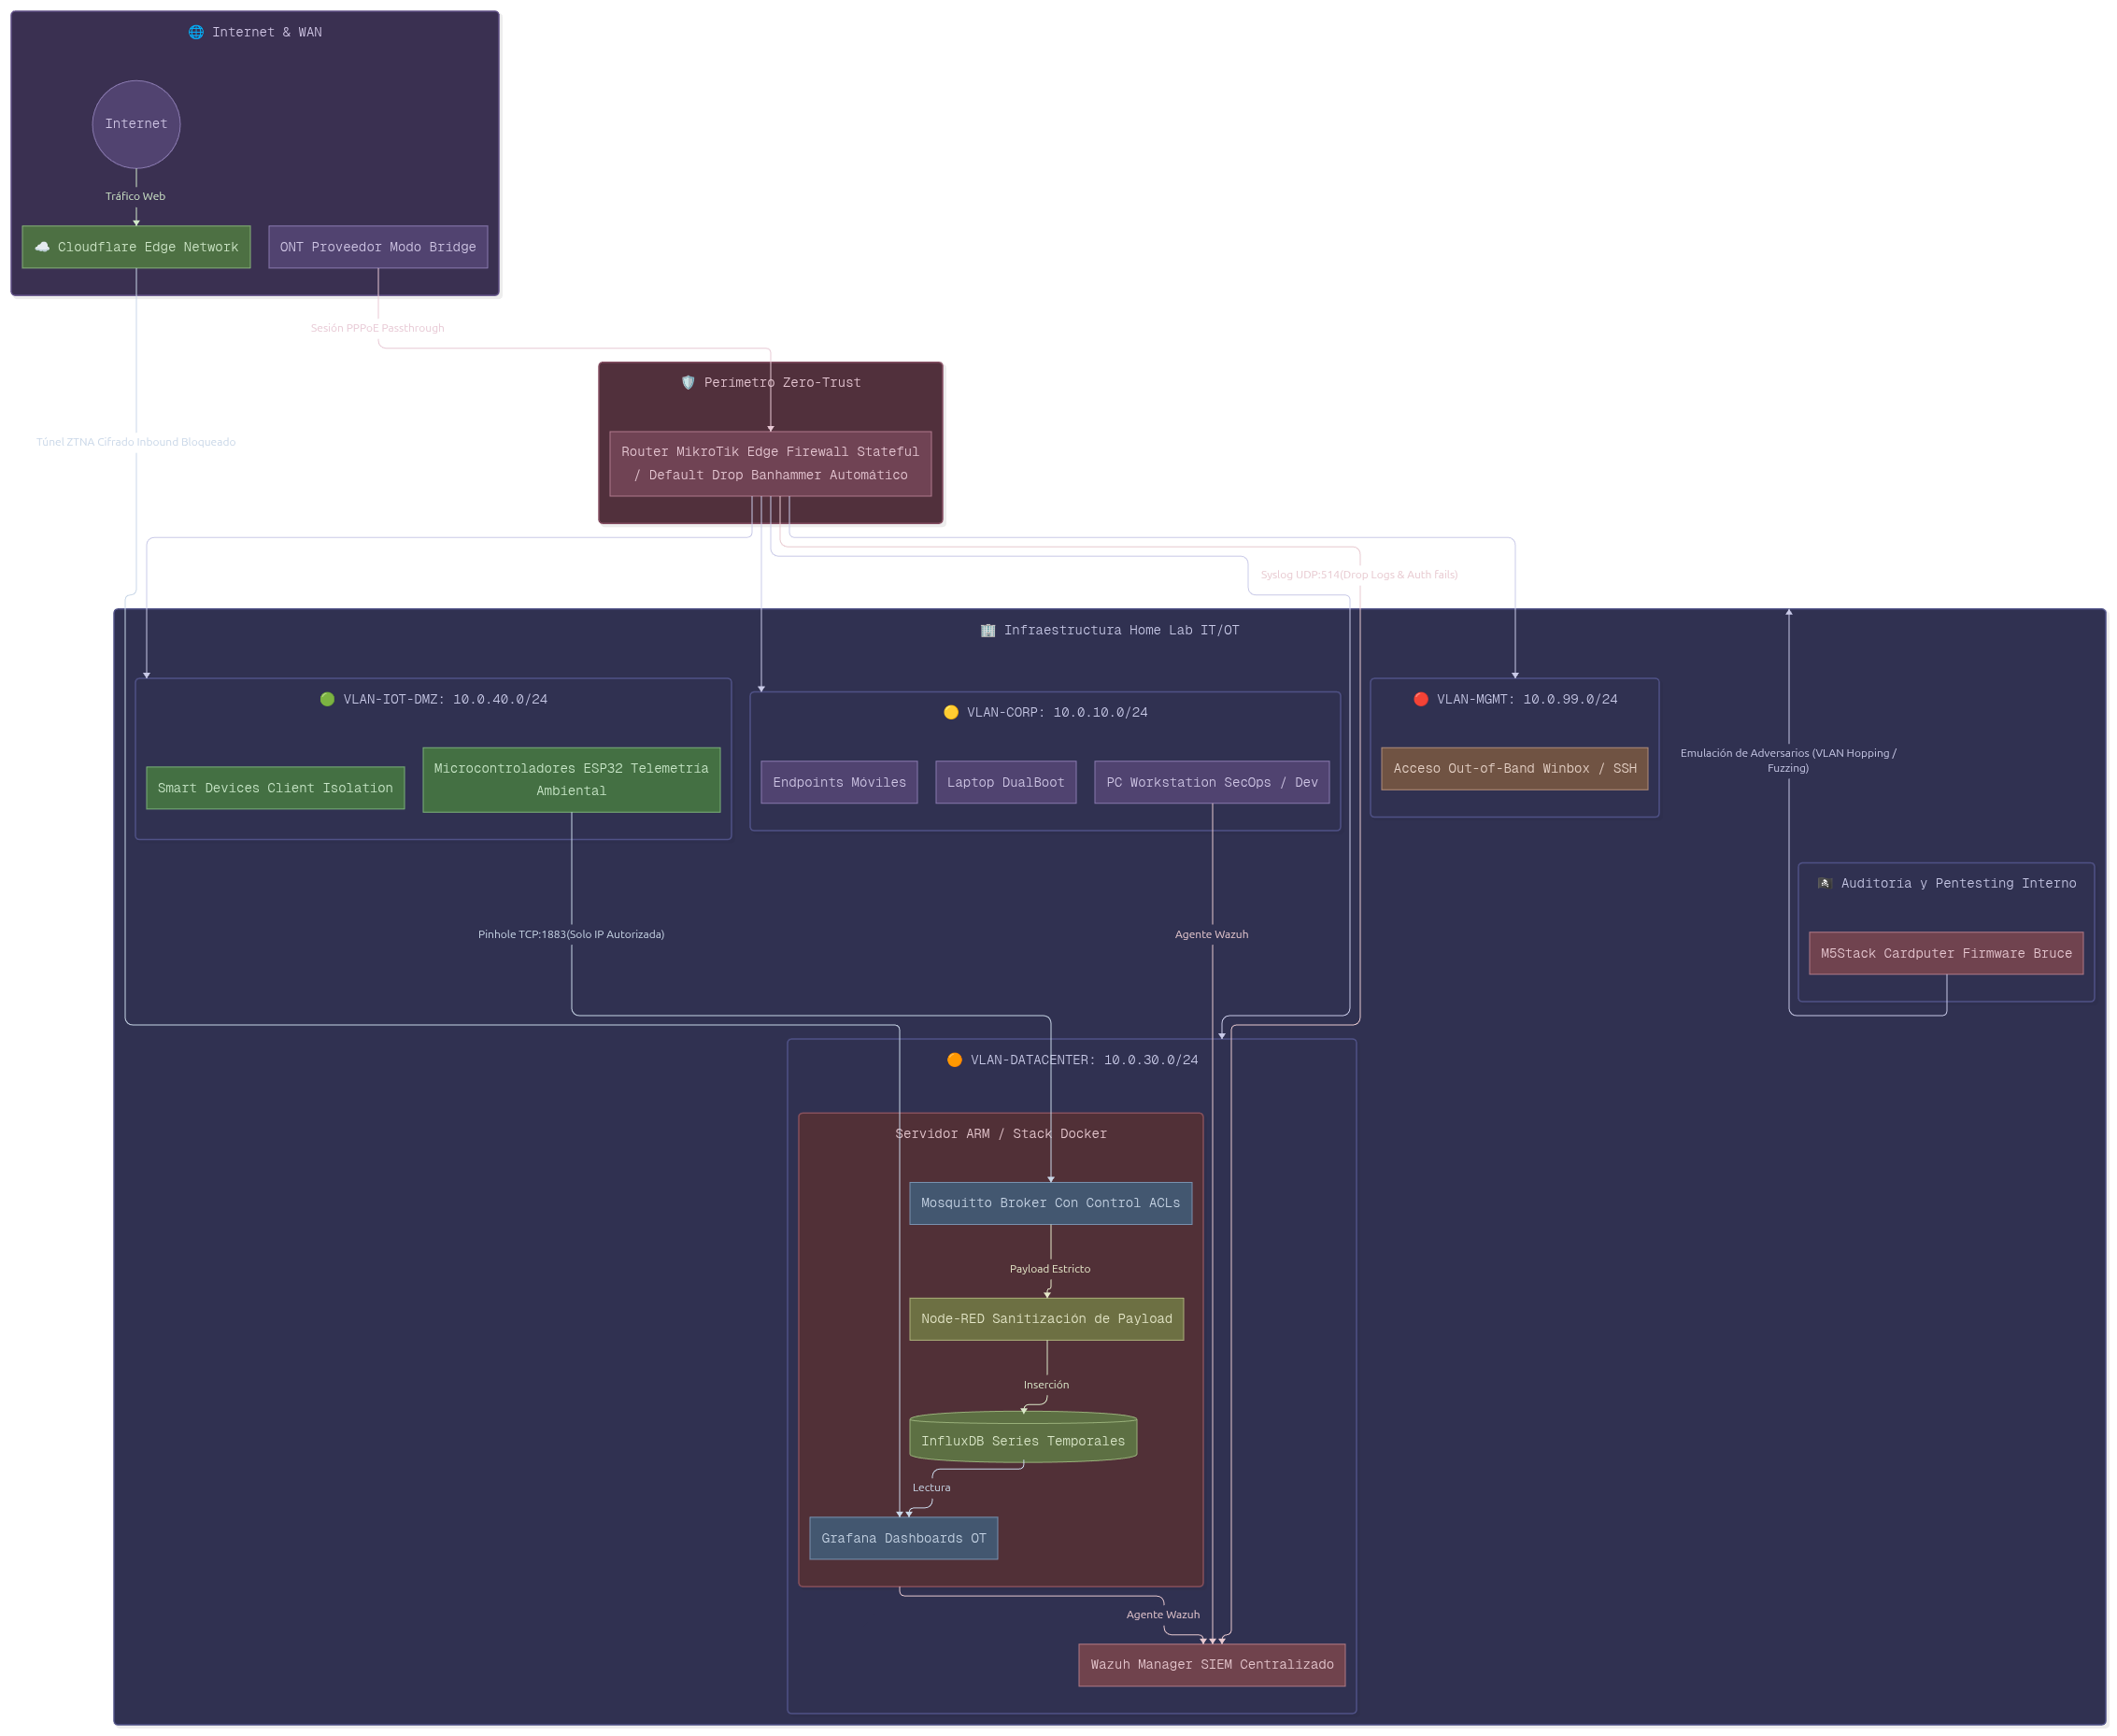
Este documento detalla la arquitectura de red y la postura de seguridad implementada en un entorno de laboratorio avanzado (Home Lab). El diseño unifica la administración de sistemas, la integración IT/OT y la ciberseguridad defensiva. La topología se fundamenta en el paradigma de Confianza Cero (Zero Trust), la minimización de la superficie de ataque perimetral, la orquestación de contenedores y la auditoría continua mediante emulación de adversarios (Red Teaming)
⚠️ NOTA DE SEGURIDAD OPERACIONAL (OPSEC): Este whitepaper tiene un propósito estrictamente demostrativo para ilustrar la arquitectura, la lógica de producción y las competencias técnicas desplegadas en el proyecto. Aplicando principios de sanitización y Security through Obscurity, todas las direcciones IP, nombres de redes físicas, identificadores reales y parámetros sensibles han sido ofuscados o sustituidos por rangos de documentación estándar (RFC 1918). La infraestructura real permanece oculta para no comprometer la superficie de ataque.
1. Topología WAN, Perímetro y Acceso Zero-Trust
El perímetro está gestionado por un enrutador de frontera (Edge Router) basado en MikroTik RouterOS, actuando como firewall stateful y orquestador de VLANs.
- Enlace Dedicado (PPPoE Passthrough): Autenticación directa del proveedor sobre el Edge Router, eliminando el hardware de operadora (CPE) para erradicar vulnerabilidades no parcheadas (MITRE T1190) y evitar el doble NAT.
- Ingress Zero-Trust (Cloudflare Tunnels): Exposición de servicios internos hacia un dominio personalizado de forma segura.
- El Porqué: Se establece un túnel cifrado saliente desde el servidor hacia el Edge de Cloudflare. Esto permite publicar aplicaciones web con validación de certificados SSL gratuitos (Let’s Encrypt) sin abrir un solo puerto de entrada (Inbound Port) en el firewall de MikroTik, anulando la superficie de ataque perimetral por escaneo de puertos.
2. Segmentación de Red y Contención
La red de Capa 2 se ha fragmentado mediante el estándar 802.1Q (VLANs) para aislar entornos y contener el radio de explosión (Blast Radius) ante posibles brechas.
| Nivel | Identificador Lógico | Subred (Sanitizada) | Misión y Políticas de Seguridad |
|---|---|---|---|
| 🔴 OOB | VLAN-MGMT | 10.0.99.0/24 |
Red de Gestión Out-of-Band. Acceso exclusivo a interfaces base de la infraestructura. |
| 🟠 CORE | VLAN-DATACENTER | 10.0.30.0/24 |
Clúster Compute y SIEM. Aloja servicios críticos, Docker y recolección de logs. |
| 🟡 USER | VLAN-CORP | 10.0.10.0/24 |
Endpoints Tráfico Diario. Salida a WAN. Acceso a Datacenter fuertemente regulado. |
| 🟢 DMZ | VLAN-IOT-DMZ | 10.0.40.0/24 |
Sensores OT y Domótica. Aislamiento radical. Tráfico inter-vlan denegado por defecto. |
3. Matriz de Control de Acceso (ACL) y Políticas de Firewall
La arquitectura de seguridad perimetral opera bajo un modelo Default Drop (Denegación Implícita), permitiendo exclusivamente el tráfico explícitamente autorizado.
3.1 Cadena INPUT (Protección del Host Perimétrico)
Regula el tráfico cuyo destino final es la CPU del propio router (Gestión, resolución DNS, concesiones DHCP).
| Lógica de la Regla (Condición) | Acción | Propósito Estratégico (El Porqué) |
|---|---|---|
Connection-State = Established, Related |
ACCEPT | Optimización de CPU. Acepta paquetes de sesiones previamente validadas. |
Connection-State = Invalid |
DROP | Defensa activa. Mitiga ataques de escaneo sigiloso y paquetes malformados. |
Src-Address-List = SSH_BLACKLIST |
DROP | Bloqueo fulminante de IPs hostiles listadas por el motor IDS local. |
In-Interface = VLAN-MGMT or VLAN-DATACENTER |
ACCEPT | Restringe la administración del router exclusivamente a las redes de confianza extrema. |
Dst-Port = 22 (TCP) (Cualquier Origen) |
ADD TO LIST | Sistema Banhammer. Captura la IP de cualquier intento de fuerza bruta y la banea durante 4 semanas. |
Dst-Port = 53, 67 / Protocol = ICMP |
ACCEPT | Permite servicios esenciales (DNS, DHCP y Ping) solo desde interfaces de la LAN. |
Cualquier otro tráfico |
DROP | Implicit Deny. El router ignora todo paquete no contemplado, volviéndose invisible. |
3.2 Cadena FORWARD (Tránsito, Enrutamiento y Segmentación)
Controla el flujo de datos que atraviesa el router de una red a otra, aplicando la micro-segmentación.
| Lógica de la Regla (Condición) | Acción | Propósito Estratégico (El Porqué) |
|---|---|---|
Connection-State = Established + FastTrack |
ACCEPT | Aceleración por Kernel. Descarga el procesamiento del firewall para sesiones legítimas masivas. |
Connection-State = Invalid |
DROP | Prevención de enrutamiento asimétrico y evasión de IDS a través de la red. |
In-Interface-List = LAN ➡️ Out-Interface = WAN |
ACCEPT | Permite el acceso a internet a los clientes internos de las VLANs operativas. |
Src-Address-List = SAFE_ADMIN |
ACCEPT | Privilegios de Administración. Permite a las estaciones de SecOps saltar entre VLANs para auditoría. |
VLAN-IOT ➡️ 10.0.30.50 : 1883 (TCP) |
ACCEPT | Pinhole OT/IT. Permite a los sensores ciegos enviar telemetría exclusivamente al Broker MQTT. |
Cualquier otro tráfico inter-VLAN |
DROP | Zero-Trust Enforcement. Bloquea el movimiento lateral. Un host comprometido no puede pivotar. |
3.3 Hardening de Capa de Aplicación (ALG) y NAT
- Network Address Translation (NAT): Configuración de
Masqueradeestrictamente limitada a la interfaz lógica de salida (PPPoE-WAN), ocultando la topología interna. - Desactivación de Service Ports (ALG): Los protocolos de asistencia pasiva (
FTP,TFTP,SIP,PPTP) han sido desactivados a nivel de kernel para erradicar la apertura dinámica y silenciosa de puertos en el firewall, neutralizando vectores de evasión de filtrado de salida.
4. Clúster de Computación, Integración IT/OT y SOC Centralizado
La arquitectura de monitorización y procesamiento sigue un diseño Enterprise que separa la carga de enrutamiento perimetral de la indexación de bases de datos de seguridad.
📡 Pipeline de Telemetría (Proyecto: Sandevistan MQTT)
Despliegue de un stack de observabilidad (TIG) en un servidor Linux (Raspberry Pi) adaptado para el entorno OT.
- Flujo de Datos: Ingesta en Eclipse Mosquitto (Broker) ➡️ Orquestación en Node-RED ➡️ Almacenamiento en InfluxDB ➡️ Dashboards en Grafana.
☁️ Exposición Segura de Datos (Cloudflare + Grafana)
Los paneles de control con la telemetría industrial (Grafana) se publican hacia internet bajo el dominio web personalizado (alvarezops.tech).
Este acceso se securiza a través del túnel de Cloudflare, garantizando cifrado end-to-end y control de acceso estricto sin comprometer el perímetro del Firewall MikroTik.
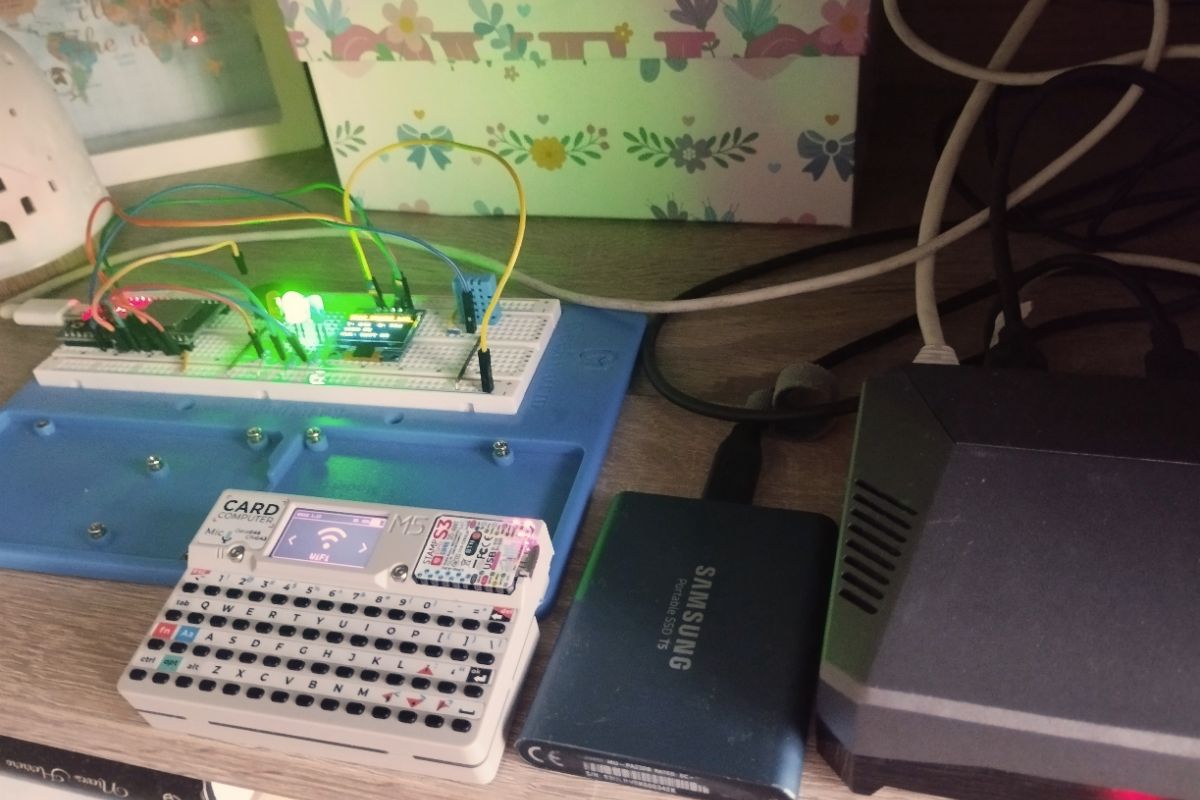 imagen de nodo Raspberry, proyecto MQTT y M5Stack cardputer (bruce)
🔒 Hardening de Capa de Aplicación (IoT/MQTT)
Para mitigar vectores de ataque de Ejecución Remota de Código (RCE) a través de la telemetría, se aplican dos capas de defensa en profundidad:
- Control de Acceso (ACLs): El Broker Mosquitto opera sin anonimato, restringiendo a los sensores OT permisos estrictos de solo-escritura en topics específicos.
- Sanitización de Payloads: El motor de orquestación (Node-RED) implementa un middleware de Type Checking que intercepta, evalúa y descarta cualquier carga útil malformada antes de su inserción en las bases de datos del Datacenter.
🛡️ SIEM y Respuesta a Incidentes (Wazuh)
La red opera bajo un modelo de Security Operations Center (SOC) distribuido para garantizar la visibilidad total del entorno:
- Nodo Central (Manager): Desplegado en la Workstation principal. Asume la carga intensiva de I/O, el análisis de vulnerabilidades y la correlación de eventos de toda la red.
- Sensores Endpoint (Host-based IDS/EDR): Despliegue del agente de Wazuh en los equipos críticos (PC Principal, Laptop de gestión DualBoot y Servidor Docker ARM). Estos agentes reportan de forma continua métricas de integridad de archivos y anomalías de sistema operativo.
- Integración Agentless del Perímetro: El Edge Router (MikroTik) delega la indexación enviando sus registros de seguridad perimetral (Bloqueos del firewall, Baneos SSH) directamente al nodo Manager mediante reenvío de logs por Syslog (UDP/514), manteniendo el consumo de CPU del router exclusivamente dedicado al forwarding de paquetes.
5. Flujo de Trabajo DevOps e Infraestructura como Código (IaC)
El mantenimiento de la infraestructura y la documentación técnica se operan bajo metodologías de desarrollo ágil.
- Control de Versiones y Despliegue: Operación mediante entorno de comandos (Git CLI) y VS Code.
- Hosting Estático: Despliegues automatizados y versionados en GitHub Pages, manteniendo la documentación técnica desacoplada de la infraestructura local para garantizar su alta disponibilidad ante contingencias.
6. Auditoría Continua y Red Teaming
Para validar las políticas del firewall y la segmentación, se ejecutan pruebas de penetración proactivas (Local Adversary Emulation).
- Hardware Ciber-Físico: Uso de un microcontrolador táctico (M5Stack Cardputer) operando el firmware de seguridad ofensiva Bruce.
- Vector de Pruebas: Inyección de tráfico malformado, auditoría de robustez PMKID en redes WiFi, verificación de la impenetrabilidad del etiquetado 802.1Q (VLAN Hopping) y certificación del aislamiento de clientes (Client Isolation) en la DMZ IoT.
Conclusión Arquitectónica
El “Proyecto Home Lab” trasciende la topología de red doméstica para consolidarse como un micro-centro de datos de grado corporativo. La convergencia de administración de sistemas Linux, arquitectura de redes avanzadas, integración de protocolos industriales (MQTT/OT) y un ecosistema SIEM/IDS completamente integrado (Wazuh + Syslog + Edge Firewall) certifica una comprensión experta de la infraestructura IT/OT moderna y su resiliencia operativa.
🤝 Networking y Contacto
¿Tienes alguna duda sobre cómo se ha diseñado esta arquitectura o necesitas una explicación técnica más profunda sobre alguna de las configuraciones (Zero-Trust, MikroTik, integración SIEM u OT)?
La documentación técnica es solo el mapa; el valor real está en entender el terreno. Si te interesa hablar sobre infraestructuras, hardening de redes o simplemente quieres compartir conocimientos sobre el sector IT/OT, estaré encantado de debatir y explicar la implementación paso a paso.
📩 Puedes ponerte en contacto conmigo a través de:
- El boton de contacto en mi portfolio web: alvarezops.tech
- Mensaje directo LinkedIn - José Álvarez Técnico de Sistemas y Redes IT/OT
Hablemos de sistemas, hablemos de redes.